Sécurité des chantiers connectés : plan de réponse à incident cyber BTP
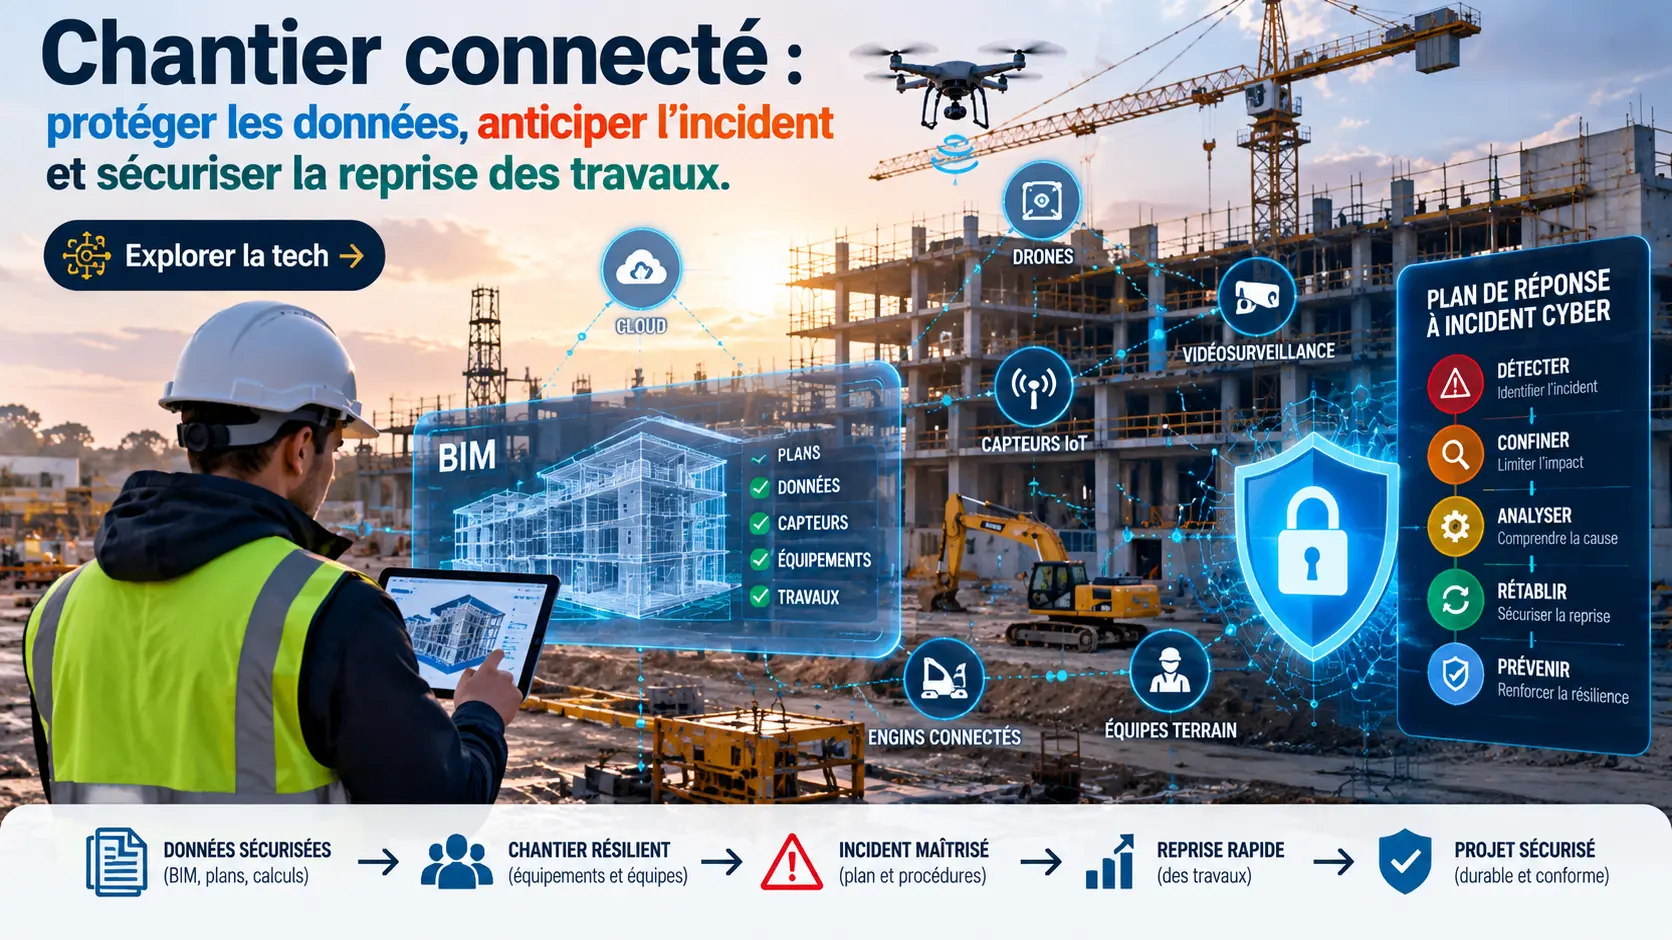
Un fichier de ferraillage modifié sans validation, un compte compromis dans l’environnement commun de données (CDE) ou une tablette de chantier victime d’un rançongiciel peuvent perturber les travaux. La sécurité des chantiers connectés consiste à protéger les informations et systèmes numériques indispensables aux études, à la coordination et à l’exécution, tout en prévoyant des procédures de continuité sûres en cas d’incident.
1. Qu’est-ce que la sécurité des chantiers connectés ?
Un chantier connecté utilise des logiciels et des échanges numériques pour la planification, le suivi et la réalisation des travaux : BIM et CDE, tablettes, dossiers de plans, capteurs, systèmes de géolocalisation, drones et, selon le projet, équipements industriels connectés. Ces solutions ne présentent pas toutes le même niveau de risque ni les mêmes possibilités de commande à distance.
La cybersécurité couvre la confidentialité des documents, leur intégrité (données non altérées sans autorisation) et leur disponibilité. Sur chantier, l’enjeu est aussi de ne pas exécuter des travaux à partir d’un plan non vérifié ou d’une mesure dont la fiabilité est incertaine.
La sûreté numérique complète, sans s’y substituer, la prévention physique décrite dans notre guide de sécurité chantier BTP.
2. Quels risques cyber peuvent affecter un chantier BTP ?
| Actif | Incident envisageable | Conséquence à vérifier |
|---|---|---|
| Modèles BIM et plans d’exécution | Modification non autorisée d’une cote ou d’une version | Travaux réalisés sur un document non approuvé, non-conformité à examiner |
| CDE, messagerie et comptes fournisseurs | Vol d’identifiants, diffusion de faux ordres ou de factures | Erreurs documentaires, fuite d’informations, fraude |
| Tablettes et ordinateurs de chantier | Rançongiciel ou perte d’accès | Indisponibilité des plans et ralentissement des opérations |
| Capteurs de température, maturité, géolocalisation | Données incohérentes ou altérées | Mesures à recontrôler avant décision technique |
| OT / automatisme effectivement connecté | Perte de supervision ou commande suspecte | Activation des procédures de mise en sécurité de l’équipement |
Un scénario cyber n’implique pas automatiquement une défaillance structurelle : l’impact dépend de l’architecture technique, des validations, des contrôles physiques et de l’étape d’exécution. Une modification non validée du grade d’acier, par exemple, peut fausser une note de calcul si elle est reprise et utilisée sans contrôle. Pour approfondir la vérification documentaire, voir la feuille de calcul de descente de charges.
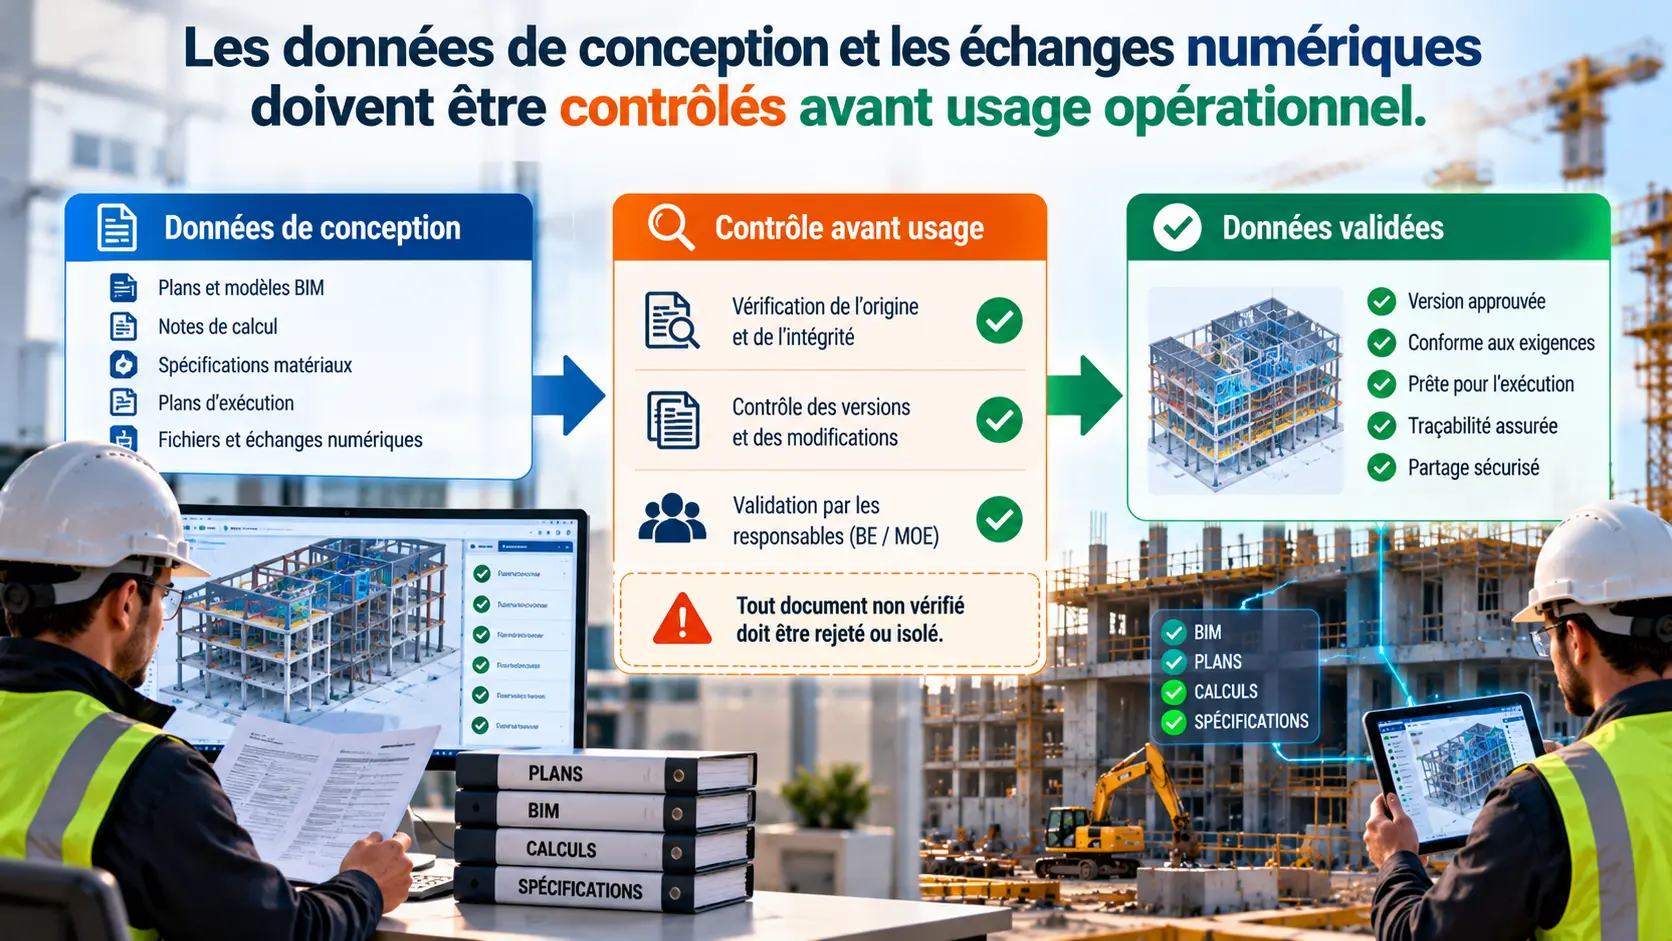
3. Prévenir les incidents : les mesures prioritaires avant travaux
Identifier les éléments critiques et les responsables
Dresser l’inventaire des comptes, plateformes CDE, documents, équipements connectés et dépendances réseau. Identifier qui autorise une suspension des travaux, qui pilote l’incident cyber (DSI/RSSI ou prestataire) et qui valide les conséquences techniques (BET, conducteur de travaux, maîtrise d’œuvre selon les contrats).
Maîtriser l’accès aux documents et sauvegarder
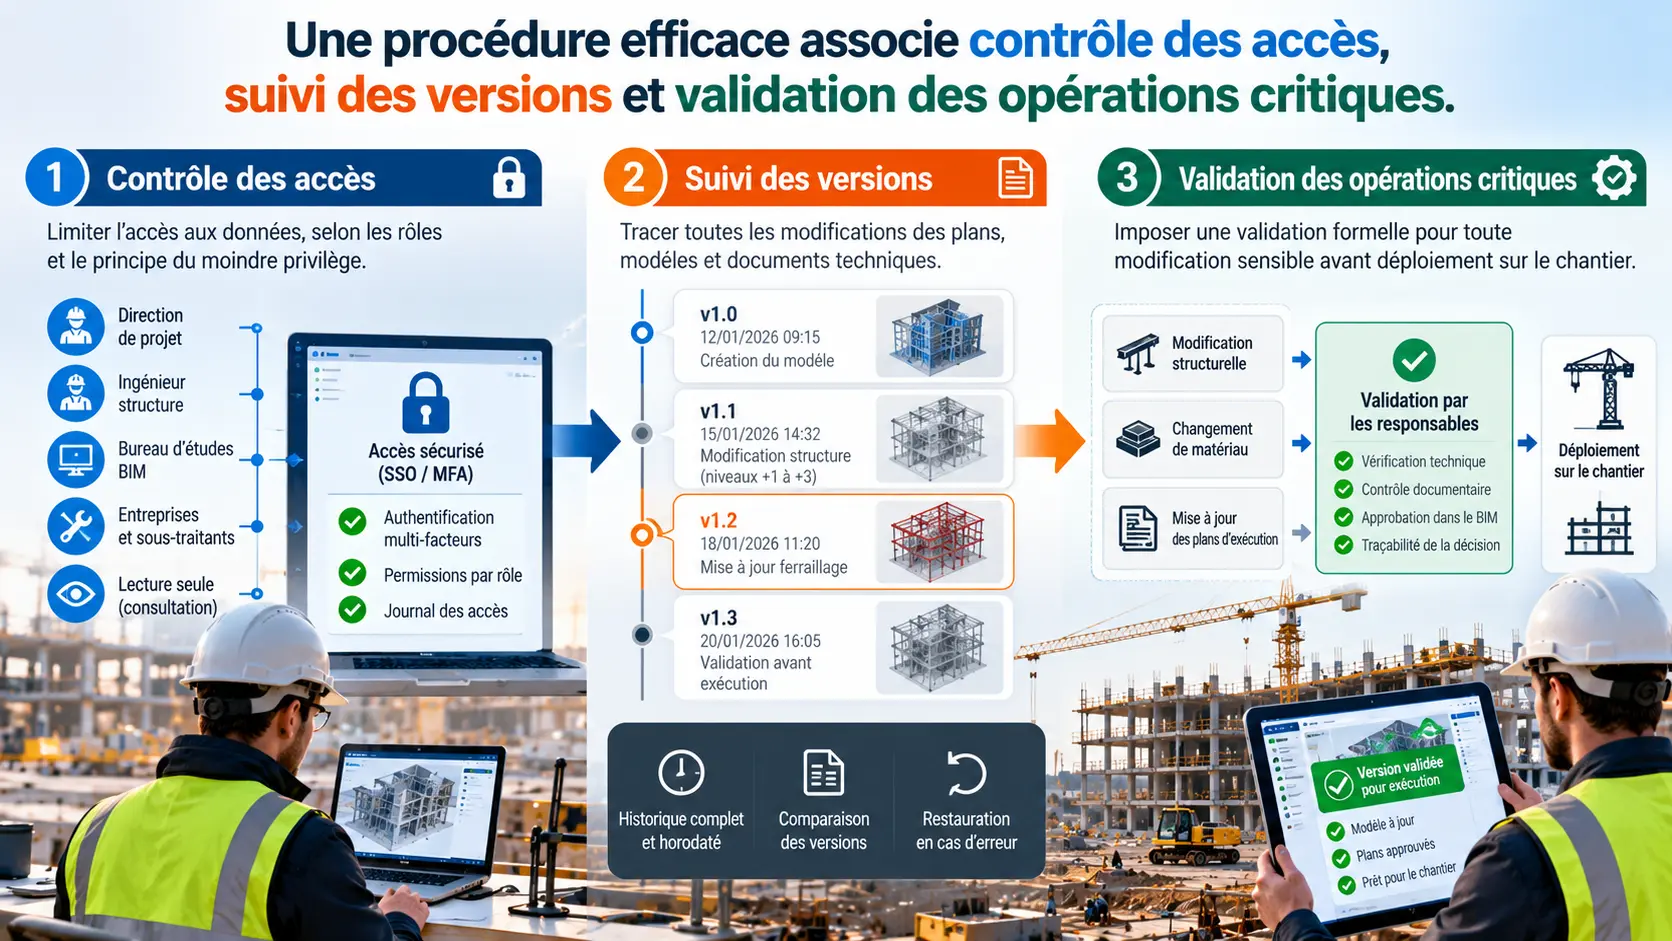
Utiliser l’authentification multifacteur (MFA) pour les comptes sensibles, des droits fondés sur les fonctions et une procédure de retrait des accès des entreprises sortantes. Les plans approuvés doivent être identifiables par leur indice de révision, leur statut et leur historique d’approbation.
Conserver des sauvegardes indépendantes, protégées et régulièrement testées. Une copie de secours inaccessible à l’attaquant est plus utile qu’une simple synchronisation susceptible de propager des suppressions ou modifications.
Prévoir un fonctionnement dégradé sécurisé
Définir à l’avance quelles activités peuvent continuer avec une documentation de référence approuvée et quelles opérations critiques doivent être suspendues faute de données fiables. Une reprise ne se décide pas uniquement parce que le serveur fonctionne à nouveau.
4. Plan de réponse à incident cyber BTP : cinq phases
Les durées dépendent de la gravité et des moyens du chantier : les séquences suivantes ne constituent pas des délais réglementaires fixes. Elles s’inspirent des principes de gestion d’incident et de continuité d’activité.
Phase 1 — Alerter et mettre en sécurité
Identifier les services concernés et les opérations potentiellement dépendantes des données suspectes. Suspendre les travaux dont la sûreté ne peut plus être garantie, en concertation avec les personnes habilitées. Ne pas manipuler de manière improvisée les automatismes ou la sécurité intégrée des engins : faire intervenir les équipes et procédures qualifiées.
Phase 2 — Contenir et préserver les preuves
L’équipe informatique ou le prestataire cyber isole les comptes et systèmes compromis, documente les événements et protège les journaux et copies pertinentes. Éviter de supprimer des preuves ou de restaurer précipitamment un environnement susceptible de rester compromis.
Phase 3 — Évaluer les conséquences sur les ouvrages
Le BET et le chantier identifient les plans, notes de calcul, listes d’armatures, consignes et relevés concernés. Comparer les versions numériques avec des documents approuvés connus et, si nécessaire, procéder à des vérifications physiques adaptées : réception des armatures, traçabilité du béton, relevés ou essais prescrits.
Phase 4 — Restaurer puis autoriser la reprise
Restaurer les services depuis une source vérifiée, fermer les accès compromis, rétablir la traçabilité des versions et documenter les points d’arrêt techniques. Les responsables habilités autorisent la reprise selon les exigences contractuelles et de sécurité ; un procès-verbal de reprise des travaux peut être utile lorsque le contexte l’exige.
Phase 5 — Capitaliser sur le retour d’expérience
Établir un rapport d’incident, consigner la chronologie, les décisions, les éventuels travaux à reprendre et les mesures de prévention nouvelles. Faire évoluer le plan de réponse et réaliser un exercice de simulation.
5. Trois scénarios illustratifs de chantier connecté
Scénario A — Un plan BIM change sans validation
Un plan de réservation ou une nomenclature est modifié dans le CDE alors que des équipes utilisent une copie locale. Le responsable de la documentation bloque la diffusion, vérifie l’historique des révisions et confronte la dernière version approuvée aux travaux effectués. Risque : incohérence de plans et non-conformité, à confirmer par contrôle.
Scénario B — Rançongiciel avant un bétonnage
Les plans de ferraillage deviennent indisponibles. Le conducteur de travaux vérifie les copies contrôlées et les visas ; si les données fiables manquent, le bétonnage concerné est reporté. Après restauration sécurisée, une nouvelle vérification documentaire et terrain précède l’autorisation de coulage. La fiche de contrôle bétonnage peut structurer cette étape.
Scénario C — Mesures d’un capteur de cure douteuses
Une série de mesures de température ou de maturité semble incohérente. Ne pas déduire automatiquement une résistance atteinte à partir d’une mesure non fiable : examiner la traçabilité, les étalonnages et les méthodes de contrôle prévues au marché, et demander l’avis de la personne compétente avant décoffrage ou chargement.
6. Quels outils sécurisent un chantier connecté ?
| Famille de solutions | Usage pertinent | Limites à connaître |
|---|---|---|
| MFA et gestion des identités (IAM) | Réduire les comptes compromis, contrôler les accès des sous-traitants | Ne protège pas un fichier erroné déjà approuvé |
| Sauvegarde isolée / test de restauration | Récupérer les versions saines des plans et livrables | Le retour des fichiers ne valide pas la conformité des travaux |
| Journalisation, EDR et surveillance réseau | Détecter les activités anormales sur systèmes compatibles | Nécessite des compétences et une configuration appropriées |
| Segmentation IT / OT adaptée | Limiter les communications et la propagation de l’incident | Doit respecter les contraintes et certifications des équipements |
| CDE avec révisions et visas | Tracer versions, responsabilités et autorisations de diffusion | La discipline documentaire reste indispensable |
Le choix dépend de la taille du chantier, des risques et de l’architecture existante. Aucun fabricant ni outil unique ne garantit la sécurité des engins ou la conformité des ouvrages.
7. Références utiles : NIST, ANSSI, ISO 27001, ISO 19650-5 et IEC 62443
NIST SP 800-61 Rev. 3 (2025) donne un cadre de réponse à incident intégré à la gestion du risque cyber. L’ANSSI propose des ressources pour préparer, gérer et piloter une crise cyber, y compris les décisions métiers et les plans de continuité.
ISO/IEC 27001 concerne le management de la sécurité de l’information. ISO 19650-5 traite d’une approche de gestion de l’information attentive aux enjeux de sécurité, notamment dans les projets BIM et les actifs bâtis. La série IEC 62443 concerne la cybersécurité des systèmes industriels : sa pertinence doit être appréciée selon les équipements OT réellement présents.
Les Eurocodes et documents d’exécution restent le cadre des vérifications structurelles : ils ne remplacent pas un référentiel de gestion des incidents cyber. De même, la réglementation applicable, les responsabilités et les éventuelles obligations de notification varient selon le pays, le contrat et le type d’incident.
8. Checklist cybersécurité pour le chef de chantier et le BET
| Moment | Contrôle pratique | Trace attendue |
|---|---|---|
| Avant l’ouverture du chantier | Inventaire des plateformes et responsables, scénario de continuité | Liste des actifs et contacts d’urgence |
| Chaque semaine | Revue des accès actifs, alertes, sauvegardes et sauvegardes testées selon calendrier | Compte rendu du responsable désigné |
| Nouvelle entreprise | Comptes individuels, MFA, accès limités, engagement de confidentialité | Validation et date d’expiration des accès |
| Avant une opération critique | Indice des plans, visas, points d’arrêt, documentation disponible | Fiche de contrôle et accord requis |
| En cas d’anomalie | Escalade vers la cellule compétente, décision documentée de poursuite ou d’arrêt | Journal d’incident et mesures conservatoires |
| Après l’incident | Contrôle de l’intégrité documentaire et validation de reprise | Compte rendu de reprise et retour d’expérience |
Intégrez cette grille au suivi de chantier et aux procédures qualité déjà en place.
9. FAQ : sécurité des chantiers connectés
Quelle différence entre sécurité de chantier et cybersécurité de chantier ?
La première protège directement les personnes et les opérations physiques ; la seconde protège les systèmes et informations numériques utilisés pour préparer et piloter ces opérations. Les deux démarches se complètent.
Que faire si un ransomware rend le modèle BIM inaccessible ?
Alerter la cellule responsable, faire contenir l’incident par les spécialistes, identifier les opérations tributaires des documents, puis restaurer les données depuis une source fiable et vérifier les versions approuvées avant reprise.
Un capteur connecté suffit-il à valider la résistance du béton ?
Non. La méthode de suivi, les étalonnages, la fiabilité des mesures et les contrôles exigés par le projet doivent être respectés. Une mesure suspecte doit être vérifiée avant toute décision.
Comment gérer les accès des sous-traitants dans un CDE ?
Créer des comptes individualisés avec MFA lorsque possible, donner les autorisations nécessaires à la mission, tracer les approbations et révoquer les accès à la fin de l’intervention.
La norme IEC 62443 s’applique-t-elle à toutes les grues ?
Non. Elle concerne les systèmes industriels et doit être évaluée en fonction de l’architecture de contrôle et des équipements concernés ; une grue n’est pas nécessairement télécommandable par Internet.
10. Sources et limites techniques
Références à consulter : NIST SP 800-61 Rev. 3 ; ANSSI — Anticiper et gérer une crise cyber ; ISO 19650-5. Les éditions contractuellement applicables et les documents officiels doivent être vérifiés pour tout projet réel.
📚 Ressources complémentaires Génie Civil
Besoin d’informations sur le Pack Génie Civil 2026/2027 ? Contactez-nous sur WhatsApp.
À lire également : Télécharger le guide PDF — Ingénieur Cybersécurité BTP & BIM (2026).
Abderrahim El Kouriani supervise personnellement la ligne éditoriale, veillant à ce que le contenu reflète les dernières innovations technologiques (modélisation des données du bâtiment, RE2020) et les réalités des marchés marocain et international. Sa connaissance approfondie des enjeux du secteur lui permet d’anticiper les besoins des étudiants, des ingénieurs et des professionnels.